


48 tiếng không ngủ của giới an ninh mạng.
Nhiều chuyên gia bảo mật đang chạy đua, thậm chí thức trắng hai ngày qua để cập nhật bản vá lỗ hổng ẩn trong ngôn ngữ lập trình PHP trước khi tin tặc gây ra những cuộc tấn công diện rộng.
Theo Reuters, nhiều công ty và chính phủ trên toàn thế giới vội vã cập nhật bản vá bảo mật liên quan tới ngôn ngữ lập trình PHP sau khi hai lỗ hổng PHP2Shell được công khai ngày 21/10. Cả hai cho phép hacker có thể thực thi mã từ xa trên bất kỳ máy chủ PHP nào mà không cần xác thực, tạo điều kiện cho kẻ xấu đánh cắp dữ liệu và đọc thông tin nhạy cảm.
CEO Cloudflare Matthew Prince viết trên X ngày 22/10: “Trong 10 tiếng trước khi lỗ hổng được công bố, trên toàn mạng Cloudflare ghi nhận hàng nghìn nỗ lực khai thác. Con số tăng vọt lên hàng chục nghìn trong 45 phút sau thông báo, hàng trăm nghìn trong vòng 2 tiếng, và hiện đã lên đến hàng triệu”.
Hàng loạt website chính phủ, dịch vụ ngân hàng, hàng không, đường sắt, thuế… từ Tokyo, Nhật Bản đến Helsinki, Phần Lan phải chủ động tạm đóng cửa nhằm đánh giá hệ thống và vá lỗi. Matt Suiche, nhà nghiên cứu tại Tolmo, công ty khởi nghiệp về an ninh mạng, cho biết mức độ khẩn cấp này “rất mới”. “Một năm trước, tình huống như vậy chưa từng tồn tại”, ông nói. “Điều khiến mọi thứ trở nên cấp bách là vì tất cả đều có năng lực được tăng cường nhờ AI, không chỉ bên phòng thủ mà cả những kẻ tấn công”.
“Các công ty đang phải chạy đua cập nhật hệ thống trước khi hacker dùng AI để khai thác thành công lỗ hổng”, Madeline Lawrence, nhà đồng sáng lập công ty an ninh mạng Aikido Security của Bỉ, giải thích.
Khoảng 70% website toàn cầu vận hành trên ngôn ngữ lập trình PHP. Hai lỗ hổng PHP2Shell đã ẩn náu trong mã nguồn PHP nhiều năm, nhưng quá khó để khai thác và phần lớn bị lãng quên. Nhưng AI đã tìm ra.
“Rất lâu rồi tôi mới thấy một sự cố như thế. Tôi biết giới nhân viên công nghệ và an ninh mạng đã trải qua ngày dài vất vả”, Satya Nadella, CEO Microsoft, bày tỏ tại một sự kiện ở Đức ngày 22/10.
“Những sự cố thế này thực sự là cơn ác mộng. Từ tối thứ Ba đến giờ, tôi chưa ngủ chút nào. Tôi đã thức 48 tiếng để xử lý. Việc cân đối thời gian để cập nhật mọi thứ khiến tôi kiệt sức”, Nick Woodhead, nhà sáng lập GPTree và Giám đốc công nghệ tại Rothco and Compubox, kể với Business Insider hôm 23/10.
Ông cho biết, vấn đề không đơn thuần nằm ở việc cài bản vá, quan trọng là phải đảm bảo không có dữ liệu hay hệ thống nào đã bị rò rỉ trước đó. “Chúng tôi đã có sẵn hạ tầng để triển khai bản vá dễ dàng, nhưng quá trình vẫn đòi hỏi nhiều thao tác thủ công”, Woodhead giải thích.

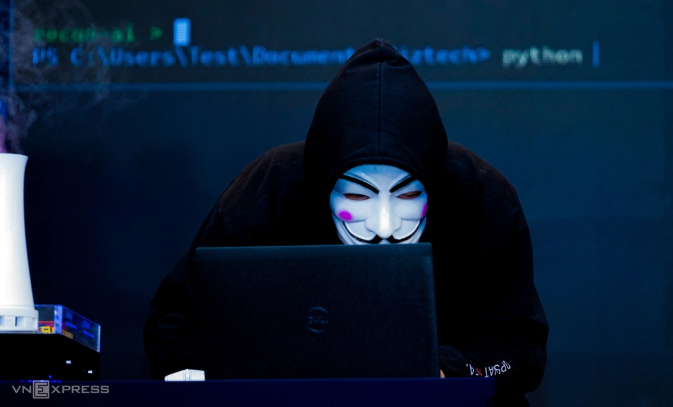
Một người đeo mặt nạ hacker tại một sự kiện về an ninh mạng tại TP HCM. Ảnh: Bảo Lâm
Tin tặc khó khai thác lỗ hổng PHP
Dù ghi nhận hàng triệu nỗ lực của hacker trong hai ngày, các chuyên gia cho biết có một số dấu hiệu cho thấy tin tặc đang gặp khó khăn trong việc tận dụng lỗ hổng.
“Dù đã rà soát kỹ trên toàn bộ hệ thống theo dõi, chúng tôi mới chỉ phát hiện một vài vụ tấn công khai thác trong thực tế. Tôi cảm thấy lỗ hổng khó bị lợi dụng hơn dự đoán ban đầu, vì vậy sự việc có thể sẽ còn kéo dài âm ỉ”, Don Smith, Phó chủ tịch bộ phận nghiên cứu mối đe dọa tại công ty bảo mật Sophos của Anh, nói với NBC.
Các nhà nghiên cứu từ 9 công ty bảo mật lớn gồm CrowdStrike, ESET, Google Threat Intelligence Group, Huntress, Palo Alto Networks, Recorded Future, SecureWorks, Sophos và Trail of Bits cũng đều chưa ghi nhận bất kỳ cuộc tấn công thành công nào tính đến 23/10.
“Hiện chúng tôi chưa thấy lỗ hổng PHP bị tội phạm mạng khai thác trong thực tế”, Sherrod DeGrippo, Phó chủ tịch phân tích mối đe dọa tại Palo Alto Networks, cho biết. “Tuy nhiên, chúng tôi đã phát hiện hơn 200 mã khai thác thử nghiệm (PoC) và đang tích cực điều tra”.
Dan Guido, Giám đốc điều hành công ty nghiên cứu và tư vấn an ninh mạng Trail of Bits, nhận định về lý thuyết, lỗ hổng có thể gây thiệt hại lớn, nhưng việc khai thác trong thực tế không dễ dàng.
Theo ông, để xâm nhập một trang web bảo mật cao, tin tặc cần nhiều hơn ngoài vài đoạn mã thử nghiệm, nhất là nếu dựa vào AI nguồn mở. Thực tế, các mô hình này không đủ mạnh bằng công cụ của chuyên gia bảo mật hàng đầu và thường gặp khó khăn khi đối mặt với lỗ hổng phức tạp.
Tuy vậy, Justin Timothy, chuyên gia tư vấn của nhóm nghiên cứu và tình báo an ninh GuidePoint (GRIT), nhấn mạnh việc săn dấu hiệu sớm vô cùng quan trọng, và các quản trị viên nền tảng cần đề phòng rủi ro trong tương lai. “Hiện chưa có dấu hiệu cho thấy lỗ hổng bị xâm phạm quy mô lớn. Tuy nhiên, kết quả ‘sạch’ không có nghĩa đã loại trừ khả năng bị xâm nhập”, ông nói với TechTarget.
Theo sohoa
Xưởng: 311/5 Đường 30-4, P. Phú Thọ, TP. TDM, Bình Dương (Đối diện Coopmart Bình Dương, Gần bến xe Bình Dương)


